Hacker: co to je jednoduchými slovy, kde se to používá a co to znamená – SkillFactory
Hacker (z anglického slova „hack“ — „sekat, ořezávat“) v širokém a pozitivním smyslu je člověk, který výborně rozumí struktuře a fungování výpočetních systémů a který je schopen rychle najít a elegantně odstranit chyby v jejich provozu. Nyní však toto slovo označuje také kyberzločince, který s využitím vysokých technických znalostí a dovedností hackuje informační systémy pro zábavu, sobecké nebo jiné účely.

Ovládněte profesi „Bílý hacker“
Kdo jsou hackeři?
Slovo „hacker“ bylo poprvé použito na Massachusettském technologickém institutu (MIT) v 1960. letech, dlouho předtím, než byly počítače široce dostupné. Toto bylo jméno dané osobě, která navrhla hrubé řešení nějakého technologického problému, který nemusí nutně souviset s počítačovou technologií.
Zhruba ve stejné době umožnilo vedení školy studentům využívat univerzitní počítače a software pro vzdělávací účely pouze za úplatu. Někteří studenti s touto politikou nesouhlasili a začali hackovat programy pro volné použití. Začali se jim také říkat hackeři.
Třetím významem tohoto termínu bylo najít chyby v hardwaru a/nebo softwaru za účelem jejich opravy. Navíc je hacker nejen nahlásil, ale nabídl i jednoduchá a elegantní řešení, která se nazývala „hacky“. Podobný význam má i dnes rozšířené slovo „life hack“.
S rozvojem telekomunikačních a počítačových sítí pro široké použití se rozšířilo hackování pro zábavu, z ideologických nebo sobeckých důvodů. Lidem, kteří se podíleli na zločinech, se také začalo říkat hackeři. Učebnicovým příkladem hackera je Kevin Mitnick, který se naboural do telefonních sítí telekomunikačních korporací, vládních a vzdělávacích institucí ve Spojených státech.
Profese / 13 měsíců
Hacker v bílém klobouku
Hackujte software beztrestně a za úplatu
<strong>Typy hackerů</strong>
Podle ideologie
Počítačoví hackeři postupem času vytvořili jakousi subkulturu, jejíž členy spojovala láska k technologiím, jejich hluboká znalost a nekonvenční myšlení. Komunita je však ideologicky velmi heterogenní, takže je dnes běžné rozdělovat hackery do následujících typů:
- Bílé klobouky. Jedná se o specialisty, kteří hledají chyby a zranitelná místa v objektu (programu, webové stránce, počítačové síti atd.), aby je odstranili a zlepšili bezpečnost informací. Zpravidla pracují se svolením vlastníků kontrolovaného objektu nebo jsou dokonce jeho zaměstnanci.
- Černé klobouky. Jedná se o útočníky, kteří se nabourávají do informačních systémů (počítače, servery, webové stránky, programy atd.), aby jim zabránili v práci, vymohli peníze, ukradli data, za účelem osobní pomsty, materiálního nebo jiného zisku, jakož i z ideologických a politických důvodů. Zjevně tak činí bez svolení majitele objektu, snaží se před ním a orgány činnými v trestním řízení skrýt svou identitu, aby se vyhnul odpovědnosti.
- Šedé klobouky. Obvykle se tak označují hackeři, kteří se bez svolení vlastníků nabourají do informačních systémů, ale pak otevřeně upozorňují na slabá místa a nabízejí řešení za úplatu nebo pro vlastní popularitu. Tento typ hackování není podporován, protože v každém případě přináší určité nepříjemnosti, i když se často ukazuje jako užitečný.
Pojmy jsou velmi vágní a mohou být vykládány odlišně jak samotnými hackery, tak širší komunitou. Kromě toho někteří známí hackeři (tentýž Kevin Mitnick), kteří byli usvědčeni ze svých zločinů, postupem času začali za úplatu nebo dobrovolně otevřeně nabízet své služby vládním organizacím pro lidská práva nebo majitelům informačních systémů a přešli z „černých klobouků“ na „šedé“ nebo „bílé klobouky“. Za nejisté je považováno i postavení různých ideologických formací hackerů, kteří používají nelegální metody k dosažení dobrých (v jejich chápání) cílů.
Staňte se odborníkem
v kybernetické bezpečnosti – naučte se odrážet kybernetické útoky a udržovat bezpečnost jakýchkoli IT systémů
Podle dovedností
Komunita hackerů je také rozdělena podle dovedností a kompetencí do následujících kategorií:
- Script-kiddie – nováček, který používá nástroje vyvinuté jinými hackery k provádění menších žertů a nemá hluboké znalosti o fungování informačních systémů;
- Cracker je specialista na střední úrovni, který dokáže hackovat softwarovou ochranu pomocí utilit jiných lidí (například pro osobní použití), ale nemůže sám najít zranitelná místa ani vytvořit vlastní nástroje;
- Hacker je hacker, odborník na hardware a software, který dokáže nezávisle najít zranitelná místa a vytvořit nástroje k jejich zneužití a/nebo odstranění.
V ruskojazyčném prostředí existuje také podobný ironický script-kiddie výraz „kulhatsker“ (z chybného výkladu anglického slova „cool hacker“), který se používá k označení neschopného nováčka, který jen málo rozumí technické stránce věci, ale záměrně kopíruje slang a chování profesionálního hackera. Jeho představa o profesionálních hackerech často nevychází z reality, ale z kyberpunkových románů a filmů.

Co může hacker udělat?
Mezi nejdůležitější dovednosti hackera patří:
- pochopení principů fungování informačních systémů na expertní úrovni;
- znalost nejnovějších počinů v oblasti výpočetní a telekomunikační techniky, softwaru, informační bezpečnosti;
- pochopení nejen technických, ale i sociálních aspektů informační bezpečnosti – např. stereotypní chování uživatelů apod.;
- schopnost vyvíjet vlastní nástroje pro vyhledávání zranitelností a jejich používání;
- schopnost myslet mimo krabici a nacházet elegantní řešení, ale vyhýbat se složitým metodám.
Základní hackerské dovednosti a schopnosti, stejně jako hodnotové systémy, jsou popsány v různých neoficiálních dokumentech, jako je „Hacker Manifesto“ (USA) nebo „Hacker Self-Discipline Convention“ (Čína). Obecně platí, že bez ohledu na vztah mezi společností, zákonem a hackery zůstává poptávka po službách hackerů vždy vysoká.
Hacker v bílém klobouku
Naučte se chránit informační systémy: provádět útoky, analyzovat programy a hledat v nich zranitelná místa. Staňte se vyhledávaným specialistou a pracujte odkudkoli na světě.
Bílé a černé klobouky, sušenky, karty a scriptkiddies. Pokud jste nenašli jediné známé slovo, přijďte sem. Spolu s Nikolajem Pančenkem, předním specialistou v oddělení zabezpečení infrastruktury T-Bank, rozumíme základním pojmům ze světa hackerů: proč hacker zdaleka není jen hacker v kápi z populárních filmů, proč potřebují klobouky a jak legálně hacknout systémy a získat za to skutečné peníze od firem . Přednáška je součástí programu kybernetického festivalu „Positive Hack Days 2“.
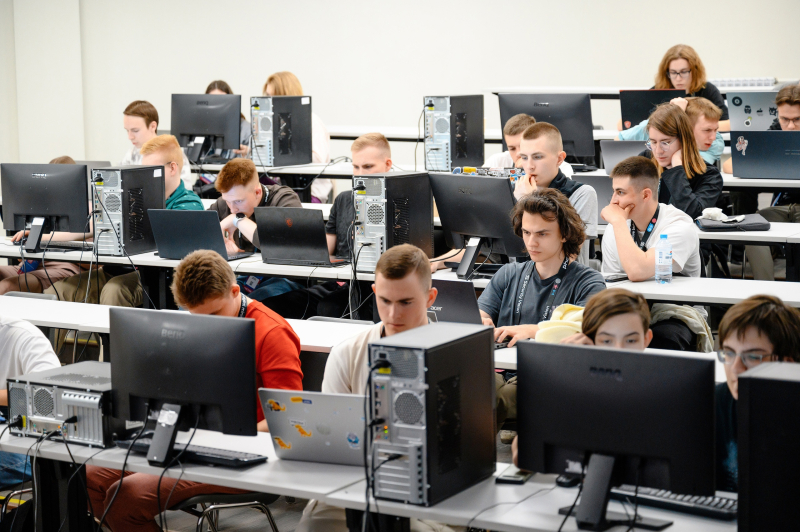
Kybernetický festival „Positive Hack Days 2“. Zdroj: vk.com/bit.itmo
- Kdo je hacker
- Hackerská etika
- Jaké typy hackerů existují?
- Plán útočníka: jak se provádí legitimní hackování informačních systémů
- Hlavní „aktéři“ sankcionovaných útoků: slovník základních pojmů
- Kde je legální, aby se hacker školil?
Slovo „hacker“ se objevilo dávno před prvním počítačem. Vrací se k prvnímu významu anglického slovesa ‚to hack‘ – „sekat“, „ořezávat“. Historicky byli hackeři nazýváni dřevorubci nebo tesaři – mistři svého řemesla, schopní pracovat se dřevem s vynikající přesností, například porazit strom jednou ranou. V 1960. letech získalo toto slovo jiný význam: tehdy si ti, kdo pracovali s počítači, začali říkat hackeři, protože pochopit tehdejší vnitřní architekturu počítačů nebylo jednoduché. A teprve po dalších dvou desetiletích získal tento pojem význam, který je mu přikládán dnes.
V dnešní době má hacker daleko k tomu, aby byl hackerem nebo útočníkem, který krade data bankám a velkým společnostem (i když tak bývají hackeři ve filmech zobrazováni). Hacker je odborník, který pomocí bezvadných znalostí a inovativního myšlení nachází slabá místa systému a jejich prostřednictvím dosahuje svého cíle.
Jako každý profesionál mají hackeři řadu přesvědčení. Vezměme si například „Hackerský manifest“, který v roce 1986 sestavil Lloyd Blankenship, lépe známý jako Mentor. Text se stal známým po zatčení Lloyda agenty FBI. Hacker byl obviněn z několika obvinění, přiznal vinu, ale zdůraznil, že jeho jediným zločinem byla zvědavost. Manifest uvádí, že hackování by nemělo ubližovat lidem ani sloužit sobeckým účelům. Hlavním cílem hackerů je získat nové znalosti.
Existuje druhá verze vzhledu manifestu. V souladu s tím byl manifest založen na druhé kapitole knihy „Hackeři: Hrdinové počítačové revoluce“ amerického novináře a spisovatele Stevena Levyho. Stručně shrnující tuto kapitolu, dostáváme následujících sedm přesvědčení:
- přístup k informacím by neměl být omezen;
- informace by měly být poskytovány bezplatně;
- výměna informací by měla probíhat volně na všech kontinentech;
- hackeři jsou posuzováni pouze podle svých znalostí;
- na internetu by neměla docházet k diskriminaci na základě barvy pleti, národnosti, pohlaví, věku nebo jiných kritérií;
- počítač je určen pouze k vytváření věcí, které lidem pomáhají a neškodí;
- Počítače mohou změnit váš život k lepšímu, jen je potřeba vědět, jak je správně používat.
Různé. Příslušnost ke konkrétnímu „týmu“ je určena neviditelným kloboukem, který hacker „nosí“. Tradice přišla do IT z westernů 1920. let XNUMX. století. V té době byl obraz a zvuk ve filmech dost špatný a diváci často na plátně nerozpoznali, kdo je hlavní hrdina nebo antagonista. Rozhodli se rozdělit hrdiny na „špatné“ a „hodné“ pomocí klobouků: ti první měli na sobě černou, druzí bílou.
Pouze v hackerské komunitě je několikrát více klobouků:
Hacker v bílém klobouku (Bílý klobouk). Dodržuje etiku hackerů, proto je také často nazýván etickým hackerem. Nejčastěji se dnes bílým hackerům říká specialisté v odděleních kybernetické bezpečnosti, kteří kontrolují informační systémy, hledají v nich mezery a chrání je před neoprávněným průnikem. Chcete-li potvrdit svůj titul etického hackera, můžete dokonce složit mezinárodní zkoušku Certified Ethical Hacker.
Černý hacker (Černý klobouk). Provádí neoprávněné hackování informačních systémů za účelem získání osobního zisku. Takové aktivity jsou nezákonné a hackeři s bílým kloboukem je odsuzují.
Šedý hacker (Šedý klobouk). Nejčastěji jedná v rámci etiky a zákona, ale může je i zanedbat – pokud v tom vidí osobní prospěch. Může například prodávat data na černém trhu, pokud není za práci placen nebo není dostatečně dán svými normami.
Červení hackeři (Rad Hat, State Sponsored Hat nebo Vigilantes). Zajistit informační bezpečnost státu. Jejich úkolem je chytit kyberteroristy, black hat hackery a další zločince.
Kromě této klasifikace se vžily i další názvy jednotlivých skupin hackerů:
Scriptkids (Skript Kiddie). Jedná se o začínající specialisty na kybernetickou bezpečnost, kteří se snaží hackovat systémy kvůli zájmu a sebepotvrzení. Zpravidla všude o sobě všem vyprávějí. Již zavedení profesionálové to neudělají.
Sušenky (Sušenka). Webové servery jsou hackovány kvůli hackování.
Cardery (Carder). Pracují pouze v bankovním sektoru a shromažďují informace o bankovních kartách. Vybírají peníze z účtů, provádějí transakce prostřednictvím několika serverů a vybírají peníze na moři.
Kyberteroristé (kyberterorista). Někteří z nejnebezpečnějších hackerů. Právě oni hackují elektrárny, organizují masivní odstávky semaforů ve městech nebo mohou ukrást důležitou databázi.
Hackování je nejen neautorizované – tedy když systém napadne kyberterorista, ale také legální – když hacker white hat kontroluje stupeň zabezpečení systému. To druhé se nazývá pentesting (z anglického penetračního testování).
Pentest je soubor opatření, která simulují skutečný útok na síť nebo aplikaci. Cílem pentestera je pochopit, zda potenciální útočník může hacknout systém vzhledem k aktuálnímu modelu hrozby. K tomu se sami testovací hackeři snaží napadnout systém a například získat kontrolu nad daty nebo způsobit odmítnutí služby. Během této práce specialisté vyhledávají a analyzují zranitelnosti, které by mohly narušit chod systému nebo poskytnout útočníkům přístup k důvěrným informacím. Jednají přitom z pozice skutečného útočníka – tedy různě simulují hacknutí systému.
Jakýkoli útok, bez ohledu na to, kdo jej provede, se řídí standardním akčním plánem:
- provádění průzkumu (včetně použití OSINT),
- skenování informačního systému (sběr doplňkových dat a jejich analýza),
- prvotní průnik do systému,
- pokus zůstat v systému a dosáhnout cíle,
- skrývání stop (tento krok projde i pentester, protože je pro něj také důležité vědět, zda útočníci nemohou zůstat bez povšimnutí).
Plán lze mnohokrát opakovat, různými způsoby se snažit útočit a snažit se v systému zůstat a sbírat více informací o systému.
Ústřední postavou každého hacku je model vetřelce. Toto je seznam počátečních práv a přístupových bodů potenciálního vetřelce, například black-hat hackera nebo kyberteroristy. Právě s těmito počátečními údaji začnou specialisté na informační bezpečnost vyvíjet útok.
Ty nepříznivé důsledky, kterých chce útočník dosáhnout v době nebo po hackování, se nazývají ohrožení. Mohlo by se jednat o únik dat, po kterém by například následovaly finanční nebo reputační ztráty firmy.
Hrozba je realizována prostřednictvím konkrétního Záchvat. To se týká sledu akcí zaměřených na využití zranitelností systému k dosažení cíle a souboru způsobů, jak obejít bezpečnostní mechanismy systému.
Na základě nasbíraných dat se generuje užitečné zatížení, například speciální kód, který využívá zranitelnost, která způsobuje hacking systém.
Mezi nejčastější útoky patří malware, phishingové útoky (včetně zasílání e-mailů uživatelům, které umožňují přístup ke správě systému), útoky zevnitř (nákup soukromých dat) a útoky na software nebo hardware, které deaktivují zařízení nebo jednotlivé aplikace.
Vymyslete si vlastní laboratorní problémy a pokuste se najít jejich řešení. Je to sice náročnější než práce s hotovými materiály, ale své dovednosti budete moci zdokonalovat mnohem efektivněji.
Řešit hotové laboratorní úlohy. Najdete je na platformách otevřených výzev, jako je HackTheBox, PortSwigger Web Academy, Blue Team Labs a CyberDefenders.
Účast na soutěžích CTF a case Championships. Často je provádějí velké IT společnosti nebo univerzity, takže si můžete pravidelně prohlížet webové stránky a sociální sítě organizací a univerzit, které vás zajímají. Nejúplnější aktuální informace o soutěžích CTF naleznete na webu CTFtime.
Dokončete úkoly Bug Bounty. Jedná se o program, kterého se účastní velké společnosti a nabízejí platby za závady nalezené v jejich systémech. Je důležité si uvědomit: takové úkoly musí být předem dohodnuté. Pokud hacker jednoduše najde zranitelnost a začne po firmě požadovat platbu, automaticky spadne do šedé kategorie.
Provádějte zakázkové pentesty. K tomu budete muset získat práci u společnosti, která takové služby poskytuje. Další možností je přijímat objednávky od organizací na burzách na volné noze. Hlavní je si vždy před nástupem do práce položit otázku: je to, co dělám, zákonem povolená činnost?
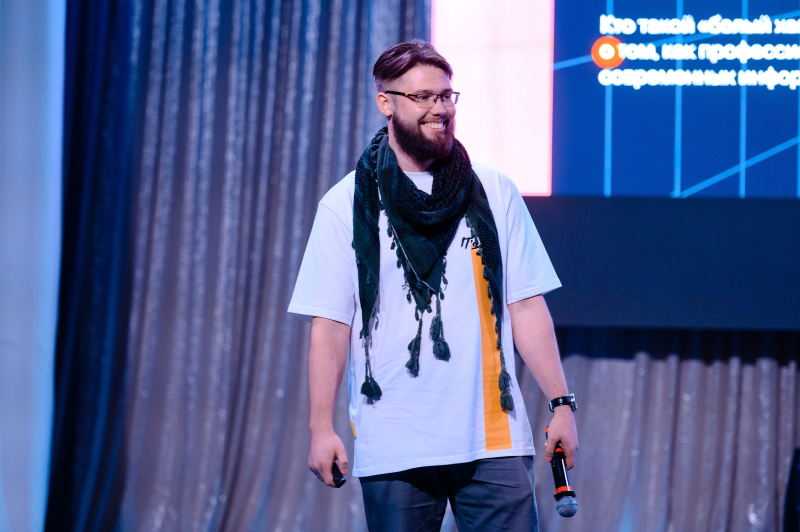
Přednáška Nikolaje Pančenka je součástí programu kybernetického festivalu „Positive Hack Days 2“. Na akci se sešli odborníci z Avito, T-Bank, MTS a dalších společností. Řekli, jak se začít rozvíjet v oblasti informační bezpečnosti, která vám pomůže rozhodnout se, jakým směrem hledat stáže a první zaměstnání. Festival spolupořádala Fakulta bezpečnosti informačních technologií ITMO.